Entweder: Testpaket herunterladen
Laden Sie die Datei check.zip (4,3 MB, Stand 17.04.2026) herunter.
SHA-256: ec63316163260090798a305a6c7259935b9639e3b3e7fceec7e68e852f81899d
check.zip herunterladen
Prüfen Sie sich selbst
Prüfen Sie sich selbst. Gleich jetzt. Zwei einfache Schritte: unsere einfache Testsoftware (der Test dauert keine fünf Minuten) und unsere Checkliste für Ihre IT.
Wenn Sie Fragen haben, sind wir für Sie da: Schauen Sie auf die Seite mit den häufigsten Fragen, buchen Sie direkt eine kostenfreie Erstberatung oder nutzen Sie unser Kontaktformular.
Schritt 1
In diesem Schritt prüfen Sie, ob bei Ihnen nicht explizit freigegebene Software starten kann. Das ist das Haupteinfallstor für Cyber-Erpressung.
Die Testdateien sind natürlich „harmlos“. Es öffnet sich als Prüfung lediglich ein Fenster. Sofern Sie die Dateien aus Angst vor Schadcode nicht laden wollen, ist das für Sie bereits eine wichtige Erkenntnis.
Sie können auf verschiedene Arten testen, wie potenzielle Schadsoftware gestartet werden könnte:
Die Tests funktionieren derzeit nur unter Windows.
Wichtig: Es gibt noch mehr Wege, cyber-erpressbar zu werden, zum Beispiel über Zugangsdaten von Mitarbeitenden. Häufig wird jedoch von einem Mitarbeitenden ein Anhang einer E-Mail angeklickt. Wenn auch nur ein einziges Mal ein schadhafter Anhang auf nicht ausreichend geschützten Systemen angeklickt wird, sind die Verbrecher „drin“.
Laden Sie die Datei check.zip (4,3 MB, Stand 17.04.2026) herunter.
SHA-256: ec63316163260090798a305a6c7259935b9639e3b3e7fceec7e68e852f81899d
check.zip herunterladenTragen Sie Ihre E-Mail-Adresse ein. Sie erhalten zunächst eine Bestätigungs-E-Mail, in der Sie Ihre Adresse verifizieren. Nach der Bestätigung senden wir Ihnen das Testpaket in einer zweiten E-Mail zu.
Achtung: Wegen des ZIP-Anhangs kann Ihr E-Mail-Anbieter die zweite E-Mail als unsicher einstufen. Prüfen Sie bitte auch den Spam-Ordner.
Starten Sie die Datei mit einem Doppelklick oder entpacken Sie die Dateien auf Ihrem Computer (rechte Maustaste, „Alle extrahieren“). Das Kennwort lautet „check“. Dass wir ein Kennwort setzen, hat rein technische Gründe. Im Ergebnis sehen Sie die rechts abgebildeten Dateien.
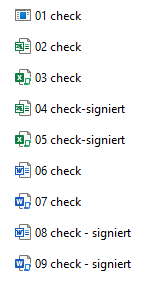
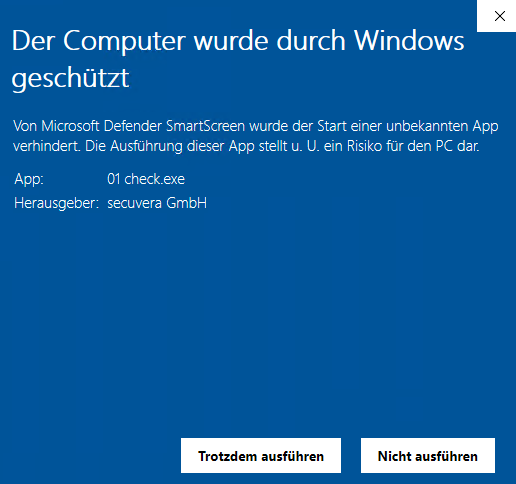
Klicken Sie doppelt auf die erste Datei 01 check. Öffnet sich ein Fenster mit unserer Warnmeldung, ist Ihre Organisation vermutlich leicht cyber-erpressbar. Mehr dazu in der Checkliste unter „Start von Ransomware verhindern (Software)“.
Öffnet sich der „Microsoft Defender SmartScreen“, klicken Sie auf „Weitere Informationen“ und dann auf „Trotzdem ausführen“. Sehen Sie jetzt unsere Meldung, sind Sie weiterhin verwundbar.
Sehen Sie eine andere Warnmeldung, die Sie nicht einfach umgehen können, oder öffnet sich unsere Meldung nicht, sind Sie über diesen Weg nicht einfach verwundbar. Sehr gut!
Öffnet sich gar Ihr Virenscanner, haben Sie einen „übereifrigen“ Scanner. Der Check ist dann an dieser Stelle fehlgeschlagen und es bleibt offen, ob Sie verwundbar wären.
In allen Fällen machen Sie bitte mit den Prüfungen weiter.
Klicken Sie doppelt auf die Datei 02 check. Es öffnet sich Excel. Folgen Sie den Anweisungen. Wenn sich dann in Excel ein Fenster mit einer Warnmeldung öffnet, ist Ihre Organisation vermutlich leicht cyber-erpressbar. Mehr dazu in der Checkliste unter „Start von Ransomware verhindern (Makros)“.
Öffnet sich die Warnmeldung nicht, sind Sie nicht ganz so einfach verwundbar. Sehr gut! Schließen Sie Excel und fahren Sie mit den Dateien bis zur Nummer 05 fort.
Klicken Sie doppelt auf die Datei 06 check. Es öffnet sich Word. Folgen Sie den Anweisungen. Wenn sich dann in Word ein Fenster mit einer Warnmeldung öffnet, ist Ihre Organisation vermutlich leicht cyber-erpressbar.
Öffnet sich die Warnmeldung nicht, sind Sie nicht ganz so einfach verwundbar. Sehr gut! Schließen Sie Word und fahren Sie mit den Dateien bis zur Nummer 09 fort.
Selbst wenn Sie nur bei einem der Tests unsere Warnmeldung gesehen haben, sind Sie potenziell vergleichsweise cyber-erpressbar. Es genügt, wenn in Zukunft ein einziges Mal ein Mitarbeitender Ihres Hauses einen falschen Anhang öffnet oder eine falsche Datei aus dem Internet herunterlädt.
Nutzen Sie unsere Checkliste, auch wenn Sie keine unserer Warnmeldungen gesehen haben, um gemeinsam mit Ihrer IT für Lösungen zu sorgen.
Schritt 2
Diese Checkliste hilft Ihnen, gemeinsam mit Ihrer IT die größten Einfallstore zu schließen. Sie deckt nur einen kleinen Teil einer Gesamtstrategie ab. Mögliche Ansätze für Ihre Cyberstrategie finden Sie auf der Seite Ihre Cybersicherheit.
Haben Sie Fragen oder brauchen Sie Hilfe? Buchen Sie eine kostenfreie Erstberatung oder schreiben Sie uns. Wir freuen uns auch über Ihr Feedback.
Erstberatung buchenWenn Sie diesen Test hilfreich finden, teilen Sie diese Seite in Ihrem beruflichen Netzwerk. Jede Organisation, die mit diesem Test ein kleines bisschen sicherer wird, wird es Ihnen danken.
Link: https://www.ransom-check.de/ransomware-check/